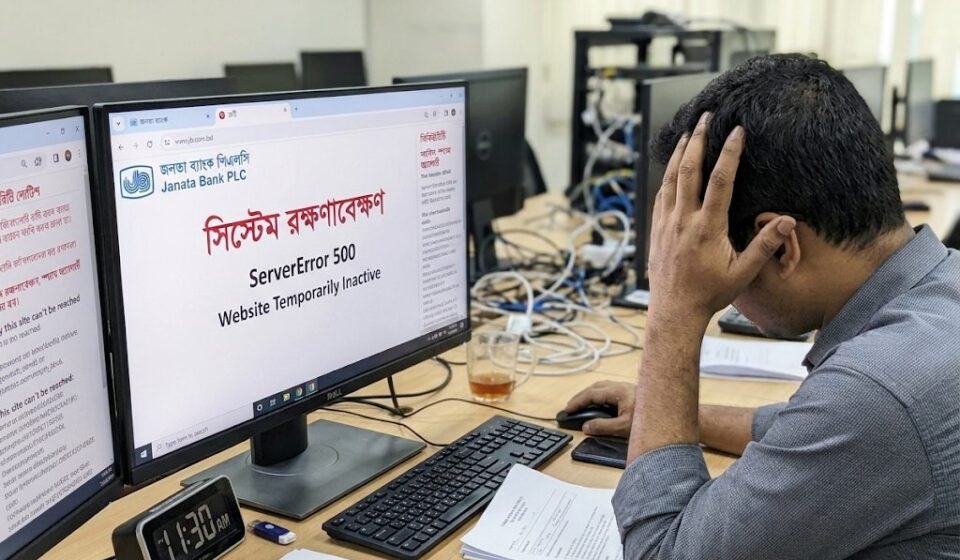
দুই জায়গায় স্প্যাম, বেলা সাড়ে ১১টা পর্যন্ত সচল হয়নি জনতা ব্যাংকের ওয়েবসাইট

ছবিঃ সংগৃহীত
রবিবার বেলা সাড়ে ১১টা পর্যন্তও চালু করা যায়নি রাষ্ট্রায়ত্ত জনতা ব্যাংকের ওয়েবসাইট। সাইবার হামলার ঝুঁকিতে আগে থেকে বন্ধ রাখা হলেও সাইটটি হ্যাকারের কবলে পড়েছে। অন্তত দুটি জায়গায় স্প্যাম শনাক্ত হওয়ার পর সেগুলো সারানোর কাজ করছেন ব্যাংকের তথ্যপ্রযুক্তি (আইটি) বিভাগের কর্মীরা। খবর বিডিনিউজের।
জনতা ব্যাংকের আইটি বিভাগের একজন জ্যেষ্ঠ কর্মকর্তা বলেন, “ওয়েবসাইটে দুটো অ্যাটাকের চিহ্ন পাওয়া গেছে। সেগুলো ঠিকঠাক করতে সময় লাগছে। আশা করা যায়, আজকের মধ্যেই সচল করা সম্ভব হবে।”
বৈশ্বিক সাইবার হামলার ঝুঁকি বিবেচনায় বাড়তি সতর্কতা হিসেবে গত বৃহস্পতিবার থেকে বাংলাদেশ ব্যাংক ও জনতা ব্যাংকের ওয়েবসাইট বন্ধ রাখা হয়েছিল।
পাঁচ দিনের ছুটি শেষে রবিবার ব্যাংকিং কার্যক্রম শুরুর সঙ্গে মিল রেখে বাংলাদেশ ব্যাংকের ওয়েবসাইট চালু হলেও জনতা ব্যাংকেরটি সচল করা সম্ভব হয়নি।
বিশ্বজুড়ে বহুল ব্যবহৃত প্রোগ্রামিং ভাষা পিএইচপিতে দুটি গুরুতর নিরাপত্তা ত্রুটি ধরা পড়ার পর সাইবার হামলার ঝুঁকি নিয়ে সতর্কবার্তা দেয় ইউরোপীয় ইউনিয়নের সাইবার নিরাপত্তা সংস্থা এনিসা ও সংশ্লিষ্ট সংস্থাগুলো।
গত ২১ অক্টোবর প্রকাশিত ওই যৌথ সতর্কবার্তায় বলা হয়, ত্রুটিগুলো কাজে লাগিয়ে হামলাকারীরা আক্রান্ত সার্ভারে ক্ষতিকর কোড চালাতে পারে। দ্রুত নিরাপত্তা হালনাগাদ করা না গেলে ঝুঁকিতে থাকা ওয়েব অ্যাপ্লিকেশনগুলো সাময়িকভাবে ইন্টারনেট থেকে বিচ্ছিন্ন রাখার পরামর্শও দেওয়া হয়।
সতর্কবার্তাটি আসার পর বিভিন্ন প্রতিষ্ঠান নিজেদের ওয়েবসাইটের নিরাপত্তা নিশ্চিত করতে পদক্ষেপ নেয়।
রবিবার বেলা সাড়ে ১১টা পর্যন্ত পাওয়া তথ্য অনুযায়ী, রাষ্ট্রায়ত্ত সোনালী, অগ্রণী, রূপালী ও বেসিক ব্যাংকের ওয়েবসাইট সচল ছিল।
এক নজরে
ইউরোপীয় ইউনিয়নের সাইবার নিরাপত্তা সংস্থা এনিসার যৌথ বিবৃতি অনুযায়ী, ত্রুটি দুটি CVE-2026-109618 ও CVE-2026-109619 নামে চিহ্নিত; এগুলো কাজে লাগিয়ে কোনো প্রমাণীকরণ ছাড়াই দূর থেকে সার্ভারে ক্ষতিকর কোড চালানো সম্ভব। পিএইচপির নিরাপত্তা দল ২১ অক্টোবরই হালনাগাদ প্রকাশ করে।
কানাডার সাইবার নিরাপত্তা কেন্দ্রের সতর্কবার্তা অনুযায়ী, পিএইচপির ৮.৫.১২, ৮.৪.২৭, ৮.৩.৩৬ ও ৮.২.৩৫ সংস্করণে ত্রুটি দুটি সারানো হয়েছে, আর সংস্থাটি আক্রান্ত সংস্করণ ব্যবহারকারী প্রতিষ্ঠানগুলোকে অবিলম্বে হালনাগাদ করার পরামর্শ দিয়েছে।
সূত্র
প্রেক্ষাপট সূত্র: এনিসা (ইউরোপীয় ইউনিয়ন সাইবার নিরাপত্তা সংস্থা), ২১ অক্টোবর ২০২৬; কানাডিয়ান সেন্টার ফর সাইবার সিকিউরিটি, ২১ অক্টোবর ২০২৬